2026 AI 网络安全股票主题:CrowdStrike、Palo Alto、Zscaler、Okta 与 Cloudflare
简短结论
AI 投资正在从 GPU 和数据中心向下游扩散。随着 AI Agent 开始访问企业应用、API、身份系统、云环境和内部数据,安全边界也从传统的端点和网络延伸到:
若要回到 AI 基础设施上游的处理层,可阅读2026 AI 算力股票指南。
> 端点 → 身份 → 网络 → 应用 → 数据 → AI Agent
CrowdStrike、Palo Alto Networks、Zscaler、Okta 和 Cloudflare 分别覆盖这条安全栈中的不同环节。
真正值得观察的并不是哪家公司“最像 AI 股”,而是谁能够把新增的安全复杂度转化为 ARR、RPO、平台采用率和现金流增长。
网络安全只是更广泛 AI 基础设施交易的一部分。本文对应的是 2026 AI 与美股主题指南 中的 Cybersecurity 分支,与 Compute 和 Networking 共同构成 AI 下游投资地图。
你会学到什么
本文将解释:
- AI Agent 为什么会扩大企业攻击面;
- CRWD、PANW、ZS、OKTA、NET 和 SentinelOne 分别位于安全栈哪一层;
- CrowdStrike vs SentinelOne 与 CrowdStrike vs Zscaler 应该如何比较;
- 哪些财报指标可以验证 AI Security 主题;
- 为什么 Identity 和 Zero Trust 在 Agent 时代更重要;
- 哪些因素可能破坏 AI 网络安全投资逻辑;
- Tokenized 股票、股票合约与传统股票有什么区别;
- 如何在 MSX 上核验相关产品类型和风险。
> 风险提示: 本文讨论的是行业主题和公司经营框架,不构成个股推荐。股票、Tokenized 产品和衍生品均可能产生亏损,杠杆产品还涉及 Funding、Margin 和 Liquidation 风险。
为什么 AI Agent 会扩大网络安全攻击面?
传统企业安全模型通常假设:
> 大部分数字行为最终可以追溯到一个人、一台设备或一个应用。
AI Agent 让这个模型变得更复杂。
一个自主 Agent 可能:
- 登录多个企业应用;
- 调用 API;
- 读取内部数据;
- 生成并执行代码;
- 访问云基础设施;
- 启动业务流程;
- 代表人类用户完成操作;
- 与其他 Agent 进行交互。
每增加一种能力,就增加一个新的权限边界。
因此 AI Agent 带来的安全问题并不只是:
> 黑客是否会使用 AI。
更重要的是:
> 企业内部会出现越来越多能够自主行动的非人类身份。
这意味着企业必须回答:
- 这个 Agent 是谁?
- 谁创建了它?
- 它能访问哪些数据?
- 可以调用哪些 API?
- 哪些动作需要额外批准?
- 凭证多久失效?
- 如何识别异常行为?
- 如何立即撤销权限?
因此,AI Agent 会同时提高多个安全层的重要性。
AI 网络安全栈:不同公司主要解决什么问题?
理解这条投资主题最简单的方法,是按照安全层拆分。
| 安全层 | 核心问题 | 代表公司 | | -------------------------- | --------------------------- | --------- | | Endpoint / Workload | 设备和工作负载正在发生什么? | CRWD、S | | Identity | 谁或哪个 Agent 有权执行操作? | OKTA | | Zero Trust / Access | 用户和 Agent 能访问哪些应用? | ZS、PANW | | Security Platform / SOC | 如何统一发现和处理威胁? | PANW、CRWD | | Edge / Application Traffic | 哪些流量正在进入应用和 API? | NET | | AI Security | 如何保护模型、Agent 和 AI Workload? | 多家公司交叉覆盖 |
!2026 AI 网络安全栈示意图:CrowdStrike、Palo Alto、Zscaler、Okta 与 Cloudflare
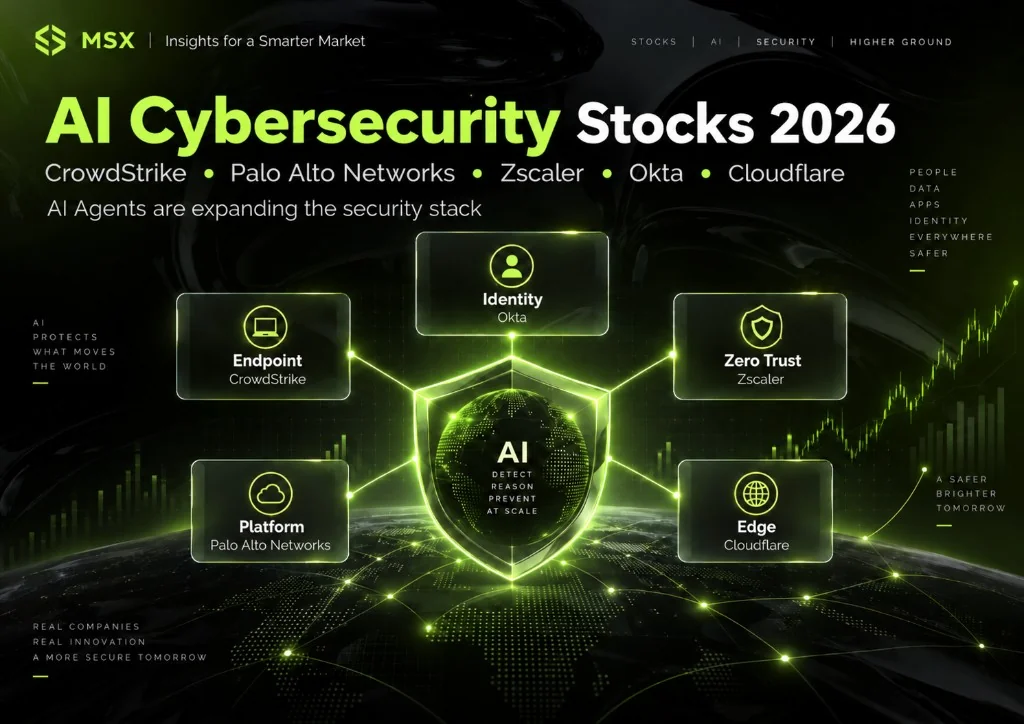
这些类别并不是绝对边界。
越来越多网络安全公司正在向相邻市场扩张。
因此:
> “CRWD 做 Endpoint、ZS 做 Zero Trust、OKTA 做 Identity”
可以帮助快速理解,但不能完整描述 2026 年的竞争格局。
更重要的趋势是:
> Platform Convergence——安全平台正在融合。
企业可能不愿意为每一个新的 AI 风险再采购一套独立工具。
它们更可能希望:
> 在少数战略安全平台中解决更多问题。
这会成为未来几年网络安全公司竞争的重要主线。
如果想回看 AI 交易如何从算力逐步扩散到网络安全板块,可以参考 MSX 此前的 AI 交易扩散至网络安全:CRWD 与 NET 进入聚光灯。
CrowdStrike:从 Endpoint 走向 Security Platform
CrowdStrike 最初最清晰的定位是 Endpoint Security。
但 Falcon 平台现在已经覆盖更多安全能力,包括:
- Endpoint Detection;
- Cloud Security;
- Identity Protection;
- Exposure Management;
- Security Operations。
因此,CRWD 的投资逻辑已经从:
> “企业需要更好的终端杀毒软件”
升级成:
> 企业愿不愿意把越来越多安全预算整合到 Falcon 平台。
最新经营数据中,一个尤其值得观察的指标是:
> Net New ARR
与单纯收入增长相比,它更直接反映当期新增订阅业务动能。
如果 AI Agent 真正推动新的安全投入,最终应该逐渐体现在:
- ARR;
- Net New ARR;
- 模块数量;
- 大客户采用;
- Retention;
- Free Cash Flow。
因此,对 CrowdStrike 来说:
> AI 叙事是否成立,最终要通过合同和续费验证,而不是产品发布会验证。
SentinelOne:更小规模的 Endpoint 挑战者
SentinelOne 与 CrowdStrike 的业务重合度相对更高。
两家公司都覆盖:
- Endpoint;
- Workload;
- XDR;
- AI-driven security。
因此,CrowdStrike vs SentinelOne 是比较合理的搜索和投资分析问题。
但不应该简单比较:
> 谁宣传自己的 AI 更强。
更有效的比较框架是:
| 指标 | 为什么重要 | | ------------------- | ---------------------- | | ARR | 判断订阅收入规模 | | Net New ARR | 判断当前销售动能 | | 大客户数量 | 判断 Enterprise Adoption | | Operating Margin | 判断增长效率 | | Platform Breadth | 判断扩品能力 | | Retention | 判断客户黏性 | | AI Product Adoption | 判断 AI 是否产生实际收入 |
CrowdStrike 当前具有更大的收入和平台规模。
SentinelOne 由于基数较小,如果执行改善,其增长弹性可能更高;但同时也面临更大的:
- 规模风险;
- 销售效率风险;
- 平台竞争风险。
因此问题不是:
> 谁一定更好?
而是:
> 当前估值分别为未来增长支付了多少价格?
Palo Alto Networks:平台整合是核心逻辑
Palo Alto Networks 是这组公司中覆盖面最广的平台之一。
其产品已经横跨:
- Network Security;
- Cloud Security;
- Security Operations;
- AI Security;
- Identity-related capabilities。
因此,PANW 最值得关注的并不仅仅是:
> AI 带来多少新增安全需求。
更重要的是:
> 这些新增需求是否推动企业把更多预算集中到一个大型平台。
这也是所谓的:
> Platformization / Security Platform Consolidation
如果未来企业需要保护:
- 人类员工;
- Cloud Workload;
- API;
- AI Model;
- AI Agent;
但不愿管理十几家不同安全供应商,那么 PANW 这类综合平台可能获得更大的预算份额。
判断这条逻辑时可以重点看:
- NGS ARR;
- RPO;
- 大型平台交易;
- 产品组合扩张;
- Forward Guidance;
- Operating Margin。
重要的是:
> 不要因为管理层频繁说 AI,就自动认为公司成为 AI 赢家。
必须观察 AI 相关需求最终是否反映到:
> 订单、ARR 和现金流。
Zscaler:Zero Trust 正从人类用户延伸到 Agent
Zscaler 的核心架构来自 Zero Trust。
传统网络模型通常是:
> 用户进入公司网络,再访问网络内不同应用。
Zero Trust 更强调:
> 经过身份和策略验证后,只允许用户连接到明确授权的应用。
AI Agent 的出现让这个问题更加重要。
例如,一个企业 Agent 可能需要同时访问:
- CRM;
- 内部数据库;
- Cloud Storage;
- API;
- Workflow System。
企业真正需要的不是:
> 让这个 Agent 进入整个企业网络,
而是:
> 只允许它连接完成任务所需要的特定应用。
这意味着 Zero Trust 有机会从:
> User-to-Application
扩展到:
> Agent-to-Application
因此,对 Zscaler 来说,AI Agent 时代真正值得观察的是:
- ARR 是否持续增长;
- 大型平台交易是否增加;
- Agent / Workload 产品是否获得采用;
- 非 Seat-based 收入能否扩大;
- 利润率是否改善。
所以,“Zscaler 是否值得买”不能只根据:
> AI Agent 会增加安全需求
得出结论。
还必须考虑:
> 增长、估值、竞争和盈利能力。
Okta:Identity 可能成为 AI Agent 的控制平面
如果一个 AI Agent 能够在企业系统里执行任务,它就必须拥有:
> 某种身份。
一旦存在身份,就需要权限。
企业必须决定:
- Agent 能访问什么;
- 可以执行什么;
- 可以调用哪些凭证;
- 谁批准了权限;
- 何时撤销权限;
- 如何识别异常操作。
因此,AI Agent 会扩大一个本来已经存在的安全市场:
> Identity and Access Management
这也是 Okta 在 AI Agent 时代最直接的投资逻辑。
过去 Identity 主要解决:
> “这个人是谁?”
未来可能越来越多地解决:
> “这个 Agent 是谁,它代表谁行动,它能做什么?”
对于 Okta,可以重点观察:
> cRPO → Product Adoption → Large Customers → Identity Governance → Agent Security Revenue
这里真正需要验证的不是:
> Okta 是否发布了 Agent 产品。
而是:
> Agent Identity 是否最终加速订阅增长。
Cloudflare:Agentic Internet 带来的 Edge 与流量机会
Cloudflare 与 CRWD 或 SentinelOne 的位置明显不同。
它的基础设施位于:
> 用户 / Agent → Internet → Application
之间。
因此随着越来越多 AI Agent:
- 调用 API;
- 抓取内容;
- 访问网站;
- 与应用通信;
- 执行 Machine-to-Machine 请求;
互联网流量结构本身也可能发生变化。
Cloudflare 的机会因此不仅是:
> Cybersecurity
还包括:
> Network + Edge + Application Security + Developer Infrastructure + Agent Traffic
这也是为什么 Cloudflare 不应该简单被当作:
> CrowdStrike 的另一个版本。
CRWD 更靠近 Endpoint 和 Security Operations。
NET 则更多处于:
> Internet Edge、Application、Developer 和流量控制层。
因此 Zscaler vs Cloudflare 也不应该只比较:
> 谁的安全产品更好。
更应该比较:
- 流量在哪里经过;
- 客户是谁;
- 核心架构是什么;
- AI Agent 增加的流量最终流向哪一层。
CrowdStrike vs SentinelOne vs Zscaler 应该怎么比较?
这三家公司经常一起出现在网络安全股票列表中,但代表的敞口并不完全相同。
| | CrowdStrike | SentinelOne | Zscaler | | ----- | ---------------------------- | ------------------ | ------------------------- | | 历史核心 | Endpoint / XDR | Endpoint / XDR | Zero Trust / SSE | | AI 主线 | Endpoint + Security Platform | AI-Native Endpoint | Agent Access + Zero Trust | | 相对规模 | 较大 | 较小 | 大型 Cloud Security 平台 | | 关键指标 | Net New ARR | ARR + Margin | ARR + Platform Deals | | 核心风险 | 高增长预期 | 规模与竞争 | 估值与平台执行 |
CrowdStrike vs SentinelOne
更接近:
> 同一个安全层中的直接竞争。
两家公司主要比较 Endpoint、XDR 和平台能力。
CrowdStrike vs Zscaler
更接近:
> 不同安全层之间的比较。
CRWD 从 Endpoint 向平台扩张。
ZS 从 Zero Trust 和 Access 向更广范围扩张。
两者同时也可能互相集成。
所以:
> 网络安全主题并不要求只能有一家赢家。
AI Agent 可以同时扩大多个安全层的需求。
财报里看什么,才能验证 AI Security 主题?
网络安全股票财报后的波动通常很大。
但如果目标是判断长期 AI Security 逻辑:
> Beat or Miss 并不是最重要的问题。
更值得观察下面六项。
1. ARR 和 Net New ARR
ARR 反映持续订阅收入规模。
Net New ARR 更能反映当前新增业务动能。
如果一家公司的 AI Security 叙事越来越强,但:
> Net New ARR 长期没有改善,
就需要怀疑需求是否真的转化成订单。
2. RPO 和 cRPO
这类指标反映已经签约、未来准备确认的收入。
它们有助于判断企业客户是否愿意签:
> 更大、更长期的安全合同。
3. 大客户增长
AI Agent 大规模部署通常更可能首先发生在:
- 大企业;
- 金融机构;
- 科技公司;
- 数据和合规要求较高的组织。
因此大型客户增长值得持续跟踪。
4. Platform Adoption
需要观察客户是否正在:
> 从同一家供应商购买更多模块。
如果一个企业同时购买:
- Endpoint;
- Identity;
- Cloud;
- SOC;
平台化价值通常高于只采购一个单点产品。
5. Margin 与 Free Cash Flow
收入增长不是唯一目标。
如果为了抓住 AI Security 机会,公司销售和研发费用增长得更快:
> 股东并不一定得到更好的经济回报。
6. Guidance
股票交易的是未来。
因此一家企业即使当季业绩很好,如果未来指引低于市场预期:
> 股价仍然可能下跌。
这也是为什么:
> 财报后 CRWD、OKTA、ZS 或 PANW 股价走势出现分化,
并不能直接说明整个 AI 网络安全主题失效。
为什么 Agentforce 这类 AI Agent 会让 Identity 和 Access 更重要?
Agentforce 更适合在这里作为:
> 需求侧案例
而不是 Salesforce 操作教程。
假设一个 Agent 可以:
- 读取 CRM 客户信息;
- 修改订单;
- 发送邮件;
- 调用外部 API;
- 触发自动化流程。
这个 Agent 本质上拥有:
> Delegated Authority——被委托的操作权限。
因此企业必须给它建立:
- Authentication;
- Least Privilege;
- Short-lived Credentials;
- Policy Enforcement;
- Behavioral Monitoring;
- Audit Trail;
- Revocation。
这也是为什么 Agent 时代会同时提高:
- Identity;
- Zero Trust;
- Endpoint Security;
- Security Monitoring;
的重要性。
AI Agent 并没有创造一个单独、全新的网络安全市场。
它更像是在:
> 扩大多个现有安全市场的 TAM 和使用场景。
哪些因素可能破坏 AI 网络安全投资逻辑?
AI 增加攻击面,并不等于所有 Cybersecurity Stocks 都值得买。
估值过高
一家安全公司可以:
> 业务很好,但股票仍然表现不好。
如果市场已经提前支付了过高增长预期,即使公司继续增长,也可能无法支撑更高估值。
AI Security 最终变成普通功能
Microsoft、Google、AWS 等大型平台可能直接把更多安全功能整合到现有产品中。
如果 Agent Security 最终只是:
> Cloud Suite 里的一个 Feature,
独立安全厂商可获得的增量收入可能低于市场预期。
平台整合只产生少数赢家
行业总需求可以增加,但预算可能向少数大型平台集中。
这意味着:
> Cybersecurity 行业增长 ≠ 每家公司都会增长。
AI Agent 部署低于预期
如果大量企业 Agent 长期停留在:
- Demo;
- Pilot;
- Limited Deployment;
而不是正式生产环境,那么相关安全预算也可能推迟。
厂商边界越来越重叠
CRWD、PANW、ZS、OKTA、NET 都在向相邻领域扩张。
行业增长的同时,竞争也会变得更加激烈。
AI 提升安全效率,但预算没有同步增长
AI 可能帮助企业:
- 自动分析 Alert;
- 自动响应威胁;
- 减少 Security Analyst 工作量。
如果生产率提升导致人力下降,但安全软件总预算没有明显增加:
> AI 也未必带来预期中的行业收入爆发。
所以更准确的投资逻辑应该是:
> AI 增加安全复杂度,但真正的赢家是那些能够把复杂度转化成长期 ARR、利润和现金流的公司。
Tokenized 敞口为什么不等于直接持有股票?
选择公司之后,还存在第二层决策:
> 通过什么金融产品获得敞口?
如果想系统理解产品结构、所有权和风险差异,可以先看 2026 Tokenized Stocks 指南。
同一个 ticker 可以对应不同产品。
| 产品 | 敞口 | 杠杆 | 最重要的问题 | | -------------------------- | --------- | ---: | -------------------------- | | 传统券商股票 | 上市公司股权 | 通常无 | 是否拥有正常股东权利? | | Tokenized / RWA Spot | 数字化股票挂钩敞口 | 产品决定 | 底层资产和权益是什么? | | Stock Perpetual / Contract | 衍生品 | 通常有 | Funding 和 Liquidation 怎么算? |
例如投资者看好 PANW:
如果买的是普通股票,主要风险来自:
> 股价本身。
如果使用 5x 或 10x 的股票合约:
还需要面对:
- Funding;
- Margin;
- Liquidation;
- Spread;
- 产品流动性。
因此:
> 公司判断正确,不代表产品选择一定正确。
Theme Selection 和 Product Selection 必须分开。
尤其是 Tokenized 产品,不能仅仅因为 ticker 与上市股票相同,就默认投资者获得完全相同的股东权利。关于底层资产、托管、股息和权益差异,可以进一步参考 代币化股票与真实股票有什么区别。
如何在 MSX 上检查网络安全主题敞口?
如果希望通过 MSX 获取相关股票或股票挂钩产品敞口,可以按照以下顺序核验。
Step 1:搜索 ticker
例如:
- CRWD;
- PANW;
- ZS;
- OKTA;
- NET。
先确认相关产品当前是否真实上线。
如果想看一个具体产品案例,可以参考 MSX 上线 PANW、CRDO 与 CIEN 美股代币合约。
产品状态可能变化,因此最终仍应以当前 MSX 产品页为准。
Step 2:确认产品类型
不要只看到 ticker 就下单。
确认属于:
- RWA Spot;
- Tokenized Stock;
- Stock-linked Contract;
- Perpetual Derivative。
即使对应的是同一家上市公司,不同产品结构也可能产生完全不同的交易风险。
Step 3:检查杠杆
如果属于衍生品,重点检查:
- 最大 leverage;
- margin requirement;
- liquidation rules。
Step 4:检查 Funding 和 Fees
对于需要持仓较长时间的合约:
> Funding 可能成为真实持仓成本的一部分。
Step 5:检查流动性
观察:
- Spread;
- Order Book Depth;
- 实际成交价格。
即使公司分析正确,一个流动性不足的产品也可能带来较大的交易摩擦。
Step 6:检查 Earnings 和 Event Risk
网络安全股票在财报、重大产品发布、并购或大型安全事件附近可能出现显著波动。
如果使用杠杆产品:
> 这种事件波动可能进一步放大。
See Also
网络安全只是 AI 基础设施主题中的一个分支。
如果想继续看相邻的 Networking 层,包括 Broadcom、Credo 和 Ciena 等公司,可以阅读 2026 AI 网络股票主题指南。
如果希望先从更上层理解 Compute、Networking、Cybersecurity 与其他 AI 美股主题之间的关系,可以从 2026 AI 与美股主题指南 开始。
Bottom Line
AI 网络安全不是一个单一产品市场,也不是一只股票。
AI Agent 正在增加:
> 身份 → 权限 → 端点 → API → 网络流量 → 数据
不同公司分别覆盖这条安全栈中的不同位置:
- CrowdStrike:Endpoint + Security Platform;
- Palo Alto Networks:Platform Consolidation;
- Zscaler:Zero Trust + Agent Access;
- Okta:Identity Control Plane;
- Cloudflare:Edge + Application + Agent Traffic;
- SentinelOne:AI-Native Endpoint Challenger。
因此,更有价值的问题不是:
> “哪只 AI 网络安全股票最好?”
而是:
> AI Agent 最可能扩大哪一层安全需求?哪家公司正在把需求转化成 ARR?当前估值又为未来增长支付了多少价格?
如果通过 Tokenized 股票或股票合约获得敞口,还需要再问:
> 我选择的金融产品是否适合自己的投资逻辑和风险承受能力?
一个更稳定的阅读顺序,是先从 2026 AI 与美股主题指南 理解整个 AI 投资地图,再进入本文这样的 Cybersecurity 支撑页以及 Networking 等相邻主题。
更完整的判断顺序是:
> AI Security Layer → Company → Earnings Evidence → Valuation → Product Type → Liquidity & Costs → Risk → Exit
这套框架比追逐某一只短期热门 Cybersecurity Stock 更稳定。
完整免责声明
本文仅供信息和教育用途,不构成投资建议、证券推荐、交易策略或任何形式的买卖邀请。文中对 CrowdStrike、Palo Alto Networks、Zscaler、Okta、Cloudflare、SentinelOne 或其他公司的讨论,仅用于说明 AI 网络安全行业结构与投资分析框架,不代表对任何证券未来表现的保证。
股票、Tokenized 股票、RWA 产品和衍生品均存在价格波动、流动性、产品结构及监管风险。使用杠杆的股票合约或其他衍生品还可能涉及 Funding、Margin 和 Liquidation 风险,并可能造成超过预期的快速损失。
MSX 上的产品可用性、产品结构、杠杆、费用及地区限制可能随时间变化。交易前应以平台当前产品页面、合约说明和所在司法辖区规则为准。